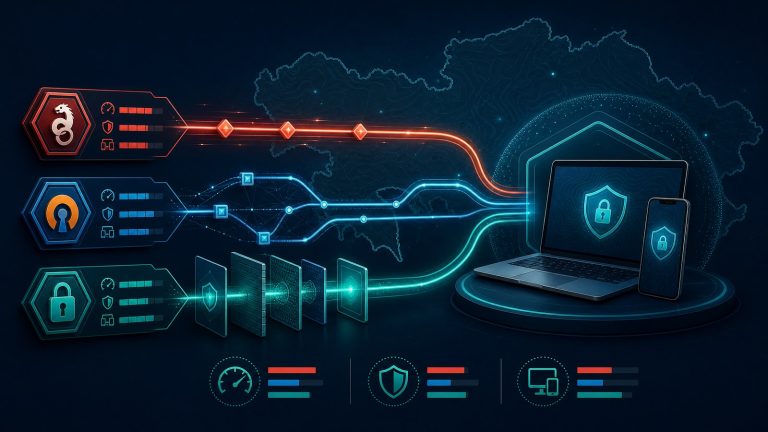
Короткий ответ: для большинства современных устройств в Казахстане разумно начать с WireGuard: он минималистичен, работает поверх UDP и обычно прост в настройке. OpenVPN остаётся практичным вариантом, если нужна широкая совместимость или возможность использовать TCP в ограниченной сети. IKEv2/IPsec особенно удобен на мобильных устройствах, когда соединение часто переходит между Wi‑Fi и мобильной сетью. Ни один протокол сам по себе не гарантирует высокую скорость, низкий ping, доступ к любому сайту или полную анонимность: результат зависит от сервера, маршрута, сети и настроек VPN‑сервиса.
Что такое протокол VPN
Протокол VPN определяет, как устройство устанавливает защищённый туннель, подтверждает стороны, согласует ключи и передаёт зашифрованные пакеты. Это не отдельный «режим ускорения», а набор правил между приложением или операционной системой и VPN‑сервером.
При выборе в Казахстане важны не только криптографические алгоритмы. На практике влияют тип сети — домашний интернет, мобильная связь или публичный Wi‑Fi, — работа UDP и TCP, смена сети на смартфоне, совместимость с роутером и качество конкретного сервера. Поэтому сравнивать протоколы по рекламной цифре скорости некорректно.
WireGuard: простой современный туннель
WireGuard использует обмен ключами на базе Noise_IK, Curve25519 для ECDH, ChaCha20‑Poly1305 для аутентифицированного шифрования и BLAKE2s для хеширования. Передача данных выполняется поверх UDP, а ключи сессии периодически обновляются, что поддерживает прямую секретность данных [1].
Сильная сторона WireGuard — небольшое число обязательных криптографических вариантов и относительно простая конфигурация с парами открытого и закрытого ключей. Туннель может переживать смену внешнего IP‑адреса устройства без ручного переподключения, что удобно при переходе между Wi‑Fi и мобильной сетью.
Ограничение также принципиально: официальный проект не ставит целью маскировку самого VPN‑трафика. WireGuard не поддерживает туннелирование поверх TCP; если сеть пропускает только TCP или активно распознаёт UDP‑трафик, потребуется дополнительный слой совместимости, если его предоставляет сервис [2].
OpenVPN: гибкость и совместимость
OpenVPN строит управляющий канал на TLS, после аутентификации согласует ключевой материал для канала данных и поддерживает перенастройку TLS‑сессии с переходом между ключами. Официальное описание протокола показывает отдельные управляющие и информационные сообщения, подтверждения и защиту от повторной передачи пакетов [3].
Главное практическое преимущество — выбор транспорта. OpenVPN оптимально работает поверх UDP, но поддерживает TCP для сетей, где UDP недоступен. Это может помочь в некоторых гостиничных, офисных или публичных сетях Казахстана, но TCP не превращает VPN в гарантированно рабочий инструмент: сетевые ограничения, фильтрация и качество маршрута всё равно зависят от сети.
Цена гибкости — более сложная конфигурация. В профиле могут участвовать сертификаты, параметры TLS, маршруты и дополнительные ключи. TCP‑режим также не следует считать автоматически быстрым: вложенная передача потоков TCP может ухудшать поведение при потерях пакетов.
IKEv2/IPsec: удобный вариант для мобильности
IKEv2 — протокол согласования и управления ассоциациями безопасности IPsec. Он выполняет взаимную аутентификацию и устанавливает общие секретные параметры, после чего IPsec защищает трафик [4]. Важное расширение MOBIKE позволяет эффективнее поддерживать IPsec‑ассоциации, когда у устройства меняются адреса или есть несколько сетевых интерфейсов [5].
Поэтому IKEv2/IPsec часто логично рассматривать для смартфона: пользователь может выйти из зоны Wi‑Fi и продолжить работу через мобильную сеть без полной ручной настройки туннеля. Однако конкретный эффект зависит от реализации VPN‑клиента, сервера и политики операционной системы.
IKEv2/IPsec не является синонимом одного фиксированного набора шифров: безопасность и совместимость определяются согласованными алгоритмами, а также настройками сервера и клиента. Нельзя переносить свойства одной реализации на все VPN‑сервисы.
Сравнение WireGuard, OpenVPN и IKEv2
| Критерий | WireGuard | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Модель | Минималистичный туннель с ключами пиров | VPN поверх TLS с каналами управления и данных | Управление IPsec‑ассоциациями и защита IPsec |
| Транспорт | UDP | UDP или TCP | IPsec; на практике возможны NAT‑Traversal и UDP‑инкапсуляция |
| Сильная сторона | Простота, современная криптография, удобный роуминг | Гибкость и запасной TCP‑режим | Мобильность и системная интеграция |
| Ограничение | Нет встроенной маскировки и TCP‑режима | Сложнее конфигурация; TCP может ухудшать работу при потерях | Зависимость от реализации, алгоритмов и совместимости IPsec |
| Кому начать пробовать в Казахстане | Большинству современных устройств при доступном UDP | Тем, кому нужна совместимость или UDP недоступен | Пользователям смартфонов и сценариям со сменой сетей |
Как выбрать протокол VPN в Казахстане
1. Определите устройство и сценарий
Для ноутбука или домашнего роутера начните с WireGuard, если приложение сервиса его поддерживает. Для смартфона сравните WireGuard и IKEv2 по стабильности перехода между Wi‑Fi и мобильной сетью. Если нужен телевизор, старый роутер или нестандартная платформа, сначала проверьте список поддерживаемых протоколов в официальной документации сервиса.
2. Проверьте сеть до покупки или долгой настройки
Последовательно протестируйте один и тот же сервер через WireGuard или IKEv2, затем через OpenVPN UDP и при необходимости OpenVPN TCP. Сравнивайте время установления соединения, стабильность, задержку до нужных вам ресурсов и скорость в одно и то же время суток. Один тест не доказывает превосходство протокола: маршрут из Алматы, Астаны или другого города может меняться, как и загрузка сервера.
3. Оцените совместимость, а не только скорость
Если WireGuard не подключается в конкретной сети, это не означает, что он небезопасен или «медленный». Возможно, сеть ограничивает UDP. Если OpenVPN TCP подключается, это может быть полезным компромиссом, но проверяйте задержку и стабильность. Для телефона отдельно проверьте восстановление туннеля после сетевые ограничения экрана и смены сети.
4. Не путайте протокол и VPN‑сервис
Протокол защищает участок между вашим устройством и VPN‑сервером. Он не отменяет доверие к оператору VPN, не делает пользователя невидимым для всех наблюдателей и не защищает от фишинга, вредоносных приложений или утечки данных за пределами туннеля. Перед выбором проверьте политику конфиденциальности, клиентские приложения, поддержку и настройки DNS у самого сервиса.
Если вы сравниваете не только протокол, но и весь сервис, используйте раздел выбора VPN как отправную точку.
Что протоколы не гарантируют
WireGuard, OpenVPN и IKEv2 не обещают постоянную работу в любой сети Казахстана. На доступность влияют фильтрация, NAT, перегрузка, география сервера и изменения маршрутизации. Ни один из них не гарантирует снижение ping в играх: дополнительный узел может, наоборот, увеличить задержку. Также шифрование туннеля не равно полной анонимности и не заменяет HTTPS, обновления системы и осторожность с аккаунтами.
FAQ
Какой протокол VPN самый быстрый?
Универсального победителя нет. На конкретной линии WireGuard часто показывает хороший результат благодаря простой конструкции, но скорость определяется сервером, устройством и маршрутом. Проверяйте одинаковый сервер и время теста.
Что выбрать для телефона в Казахстане?
Сравните WireGuard и IKEv2. IKEv2 может быть удобен при переходе между Wi‑Fi и мобильной сетью, а WireGuard — при доступном UDP и поддержке в приложении. Итог зависит от реализации клиента и сети.
OpenVPN TCP лучше OpenVPN UDP?
Нет. UDP обычно предпочтительнее для производительности, а TCP нужен как вариант совместимости, когда UDP недоступен. Вложенный TCP может сильнее реагировать на потери и задержки.
WireGuard безопаснее OpenVPN и IKEv2?
Нельзя честно ответить одним словом. У WireGuard небольшой фиксированный набор примитивов; OpenVPN и IKEv2 зависят от корректной реализации, конфигурации и согласованных алгоритмов. Безопасность включает обновления, управление ключами и доверие к VPN‑провайдеру.
Поможет ли смена протокола изменить маршрут любую сетевое ограничение?
Нет. Разные протоколы по-разному ведут себя в сетях, но гарантировать доступ к любому ресурсу нельзя. WireGuard официально не ориентирован на встроенную обфускацию, а доступность OpenVPN TCP или IKEv2 зависит от конкретной фильтрации.
Можно ли выбрать протокол для снижения ping в играх?
Протокол не гарантирует снижение ping. Измеряйте задержку до игрового сервера с VPN и без него; если VPN добавляет лишний маршрут, результат может стать хуже.
Итог
WireGuard — первый кандидат для современного устройства и сети, где доступен UDP. OpenVPN — гибкий запасной вариант с UDP и TCP, когда важны совместимость и выбор транспорта. IKEv2/IPsec — практичный кандидат для мобильного сценария и смены сетей. Выбирайте не по обещанию «самого быстрого протокола», а по фактической стабильности, совместимости и маршруту именно в вашей сети Казахстана.
Для дополнительных сценариев можно также посмотреть материалы о VPN для игр и VPN для Smart TV и видео.
Читайте также